विज्ञान-तकनीकसाइबर सुरक्षा
साइबर हमले की आशंका, अहोल्ड डेलेज़ ने यूरोप और अमेरिका में सिस्टम बंद किए
अल्बर्ट हाइन, डेलेज़, फ़ूड लायन और स्टॉप एंड शॉप चलाने वाले ग्रोसरी समूह ने सुरक्षा सेंध रोकने के लिए सिस्टम बंद किए। दुकानें खुली हैं, पर ऑनलाइन ऑर्डर और लॉयल्टी योजनाएँ ठप हैं।
मुख्य बातें
- रविवार को नेटवर्क में सुरक्षा समस्या सामने आने के बाद अहोल्ड डेलेज़ ने सिस्टम बंद किए।
- अल्बर्ट हाइन ने ऑनलाइन ऑर्डर रोके और ताज़ा फल-सब्ज़ियों की कमी की चेतावनी दी।
- कंपनी ने नहीं बताया कि हमला किसने किया या ग्राहकों का डेटा चोरी हुआ या नहीं।
दुनिया के सबसे बड़े ग्रोसरी समूहों में से एक, अहोल्ड डेलेज़ ने अपने कंप्यूटर नेटवर्क के कुछ हिस्से बंद कर दिए हैं। कंपनी इसे साइबर सुरक्षा घटना बता रही है। इससे नीदरलैंड्स, बेल्जियम और अमेरिका में लाखों ग्राहकों की ऑनलाइन ख़रीदारी, डिलीवरी और लॉयल्टी योजनाएँ ठप हो गई हैं।
परेशानी रविवार को शुरू हुई। सोमवार तक डच-बेल्जियन कंपनी ने पुष्टि की कि उसके “नेटवर्क में सुरक्षा समस्या” है और उसकी टीमें इसे काबू में करने में लगी हैं।
कंपनी ने कहा, “हमारी टीमें समस्या का आकलन करने और उसे कम करने के कदम उठा रही हैं। इसमें कुछ सिस्टम को सुरक्षित रखने के लिए उन्हें ऑफ़लाइन करना शामिल है।” कंपनी ने बताया कि उसकी दुकानें खुली हैं। “अपने ग्राहकों, कर्मचारियों और साझेदारों के हित में अपने ढाँचे की सुरक्षा हमारी सबसे बड़ी प्राथमिकता है।”
दुकानें खुलीं, शेल्फ़ ख़ाली होने का डर
अब तक सबसे ज़्यादा असर समूह की डच सुपरमार्केट चेन अल्बर्ट हाइन पर पड़ा है। इसकी वेबसाइट, ऐप और ग्राहक हेल्पलाइन बंद हो गईं, ऑनलाइन ऑर्डर रुक गए, और बोनस लॉयल्टी कार्ड व निजी छूट ने काम करना बंद कर दिया। इसी समूह की दवा-दुकान चेन एटोस और शराब बेचने वाली गाल एंड गाल भी ऑनलाइन ऑर्डर नहीं ले पा रहीं।
अल्बर्ट हाइन के कई वितरण केंद्रों में काम रुक गया। सप्लायरों को भेजे संदेश में चेन ने उनसे सिर्फ़ ज़ांडम केंद्र पर माल पहुँचाने और पहले से समय तय करने को कहा, “ताकि हम माल का प्रवाह संभाल सकें।”
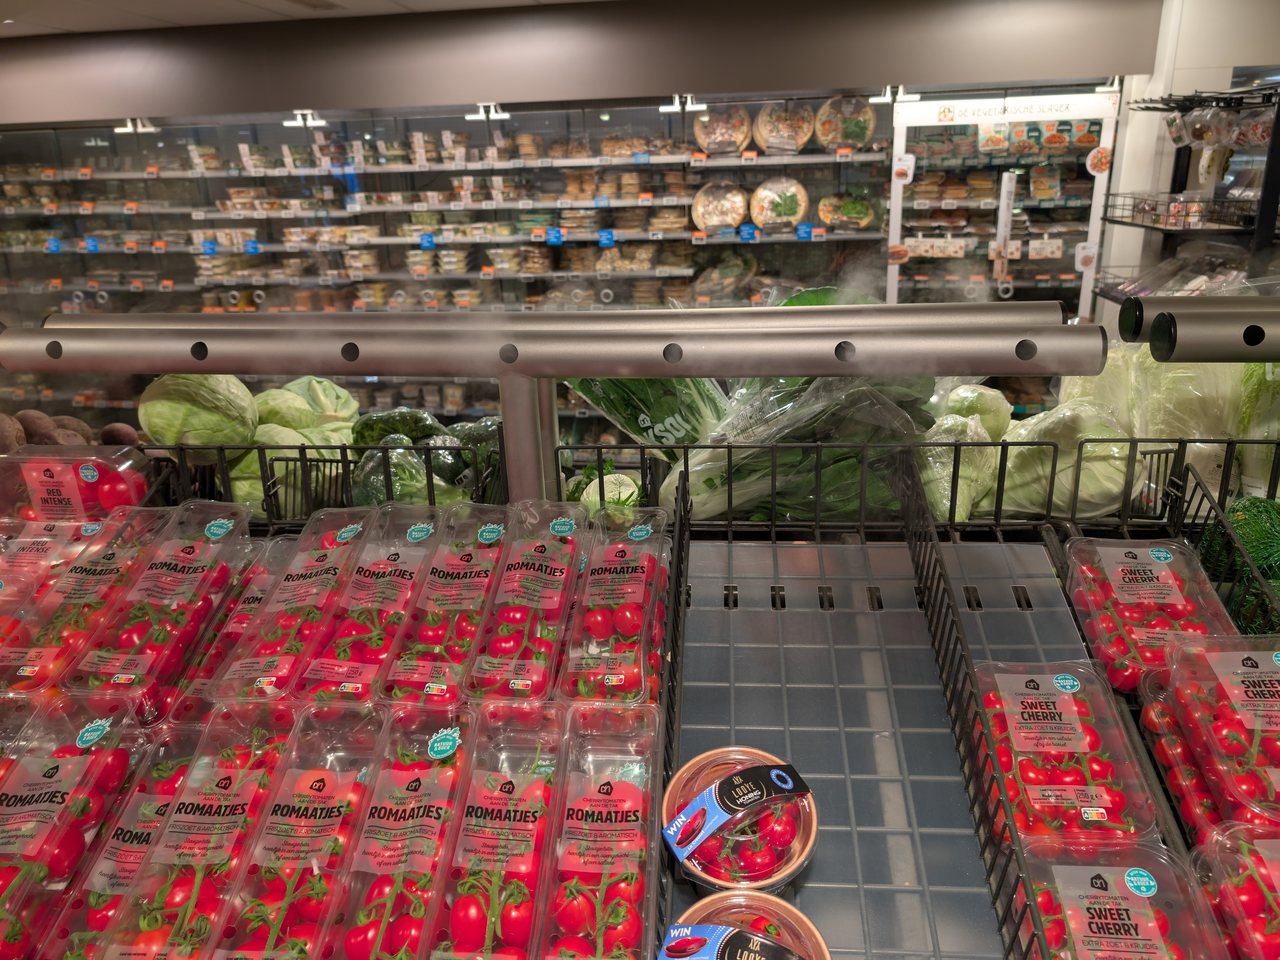
अल्बर्ट हाइन ने ग्राहकों से कहा, “आने वाले दिनों में सामान की उपलब्धता डिलीवरी के हिसाब से हर दुकान में अलग होगी।” सबसे ज़्यादा ख़तरा ताज़ा फल-सब्ज़ियों पर है, जबकि लंबे समय तक चलने वाला सामान, कंपनी के मुताबिक़, “ज़्यादातर मामलों में ठीक-ठाक उपलब्ध है।” इलेक्ट्रॉनिक शेल्फ़ लेबल पर पिछले हफ़्ते के ऑफ़र दिख सकते हैं, लेकिन काउंटर पर मौजूदा दाम ही लगेंगे। जिन ग्राहकों की छूट छूट जाएगी, उन्हें बाद में भरपाई मिलेगी।
चेन ने कहा, “हम अभी नहीं बता सकते कि हमारी सेवाएँ फिर कब शुरू होंगी।”
अटलांटिक के पार भी असर
समूह की अमेरिकी चेन भी इसकी चपेट में आईं। फ़ूड लायन के कर्मचारियों को एक आंतरिक मेमो में बताया गया कि दुकानें “ऑर्डर की ख़रीदारी, तैयारी या सुपुर्दगी नहीं कर पाएँगी।” स्टॉप एंड शॉप के कुछ कर्मचारियों ने कहा कि उन्हें अपना शेड्यूल और वेतन पर्ची देखने में दिक़्क़त हो रही है। बेल्जियम में डेलेज़ इस हफ़्ते नए ऑर्डर नहीं ले सकती।
अहोल्ड डेलेज़ यूरोप, अमेरिका और इंडोनेशिया में 9,400 से ज़्यादा दुकानें चलाती है, इसमें लगभग 4 लाख लोग काम करते हैं और हर हफ़्ते क़रीब 6 करोड़ ग्राहक आते हैं। सोमवार को एम्स्टर्डम में इसके शेयर €31.38 पर बंद हुए, जो दिन की शुरुआत से 3.15% कम था।
क्या अभी पता नहीं
कंपनी ने नहीं बताया है कि यह किस तरह का हमला है, इसके पीछे कौन है, या ग्राहकों या कर्मचारियों का कोई डेटा चोरी हुआ है या नहीं। किसी समूह ने सार्वजनिक रूप से ज़िम्मेदारी नहीं ली है।
सिस्टम जल्दी बंद करने से हमले को फैलने से रोका जा सकता है। 2025 में जब ब्रिटेन के रिटेलर मार्क्स एंड स्पेंसर और को-ऑप पर हमला हुआ था, तो ख़बरों के मुताबिक़ को-ऑप ने यही करके रैनसमवेयर को फैलने से रोका था। हंट्रेस के साइबर सुरक्षा सलाहकार मुहम्मद यह्या पटेल ने कहा, “योजना के साथ सिस्टम बंद करने की थोड़े समय की तकलीफ़ लगभग हमेशा बेकाबू शटडाउन से बेहतर होती है।”
समूह के साथ ऐसा पहली बार नहीं हुआ है। नवंबर 2024 में आईएनसी रैनसम गिरोह ने अहोल्ड डेलेज़ के अमेरिकी सिस्टम से 22 लाख से ज़्यादा लोगों का निजी, वित्तीय और स्वास्थ्य डेटा चुरा लिया था।